أفران في صالات العرض.. هجوم سيبراني "غير مسبوق" يستهدف سلاسل التجزئة الكبرى في فرنسا وإتلاف آلاف الأطنان من الأغذية
باريس — خاص "نقاش الإخباري"
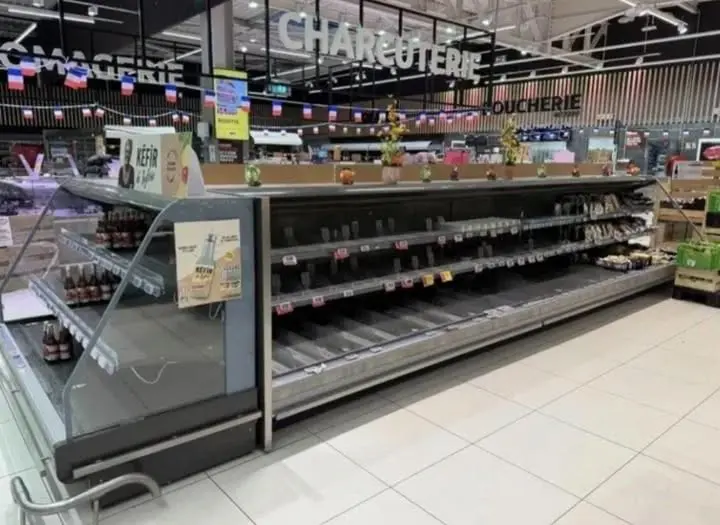
في تطور خطير يهدد الأمن الغذائي والبنية التحتية الحساسة للقارة الأوروبية، تعرضت مئات المتاجر الكبرى في فرنسا، ليلة الأحد 12 أكتوبر 2026، لهجوم سيبراني مدمر استهدف أنظمة التحكم الآلي في التبريد.
القراصنة لم يكتفوا بتعطيل البرمجيات، بل قاموا بعملية تخريب مادية عبر تحويل وحدات التبريد والتجميد إلى وضع "إذابة الجليد" وضبط درجات الحرارة لترتفع بشكل متلاحق حتى بلغت 50 درجة مئوية لعدة ساعات متواصلة.
وقد وصفت السلطات والخبراء هذا الاعتداء بأنه سابقة خطيرة في حرب البنى التحتية الرقمية، حيث تحولت ثلاجات حفظ اللحوم والألبان والخضروات إلى "أفران ساخنة".
تفاصيل الخسائر واتساع نطاق الهجوم
أدى هذا الاختراق المباغت إلى تلف جماعي للمواد الغذائية الطازجة والمجمدة في المتاجر المستهدفة، واضطرت إدارات الفروع إلى إفريغ ممرات التبريد بالكامل ونقل كميات ضخمة من الأغذية التالفة إلى حاويات القمامة وسط موجات من الحرارة المنبعثة من الوحدات المعطوبة. وأفادت تقارير لشبكة "BFMTV" وشبكات إخبارية عالمية باندلاع حرائق محدودة في معدات بعض المتاجر نتيجة فرط السخونة.
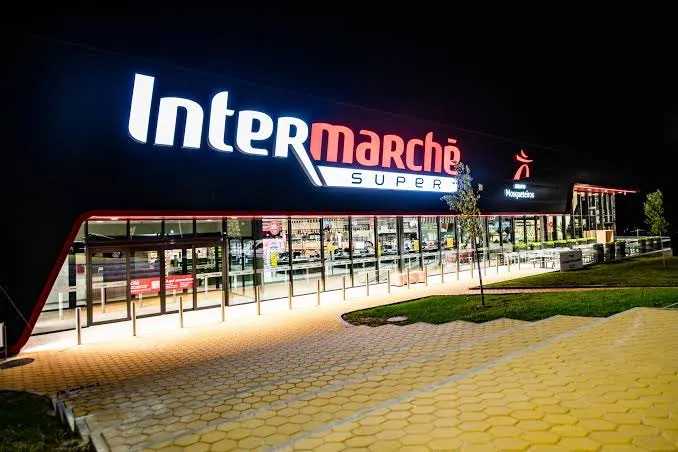
Intermarché (ومتاجر Netto التابعة لها):
كانت المتضرر الأكبر، حيث تأثر ما بين 150 إلى نحو 300 متجر بشكل مباشر.
Coopérative U (سوبر يو):
أكدت تأثر أقل من 100 منفذ بيع، ووصف رئيس المجموعة، دومينيك شيليشيه، الهجوم عبر منصة "إكس" بأنه "أمر خطير للغاية وغير مسبوق وغير مقبول".
Carrefour: أعلنت تضرر نحو 80 متجراً تابعاً لها في الأراضي الفرنسية، مع تأكيدها عزل المشكلة عن الغالبية العظمى من شبكتها الواسعة.
سلاسل أخرى: امتدت الهجمات لتطال مواقع ومتاجر تابعة لكل من E. Leclerc وMonoprix بنسب متفارقة.
تقدر شبكة "BFMTV" وإدارات المتاجر أن الخسائر المادية المباشرة لكل متجر قد تصل إلى مئات الآلاف من اليوروهات، بإجمالي خسائر قطاعية يتردد أنها قد تبلغ ملايين اليوروهات، وسط مخاوف من عدم تغطية شركات التأمين لمثل هذه النوعية من الهجمات السيبرانية على سلاسل الإمداد.
تحقيقات حكومية عاجلة ودور وكالة (ANSSI)
على الصعيد الحكومي، كلّف رئيس الوزراء الفرنسي سيباستيان ليكورنو الوكالة الوطنية للأمن السيبراني (ANSSI) بإجراء تحقيقات شاملة وعاجلة لكشف ملابسات الهجوم وتحديد هوية الجناة.
كما فتح مكتب الادعاء العام في باريس تحقيقاً رسمياً يغطي الأضرار الجسيمة بالمواد الغذائية وحوادث الحرائق الناجمة عن التلاعب بالمعدات.
من جانبه، علق المفوض الأوروبي للزراعة والغذاء، كريستوف هانسن، بقوة على الحادث قائلًا:
"الأمن الغذائي يتطلب مزيداً من الاهتمام على كافة المستويات، لأن تحويل الغذاء إلى سلاح وتكتيك تخريبي أصبح واقعاً نعيشه".
الثغرة التقنية: أصابع الاتهام تشير إلى "Danfoss"
وفقاً لتسريبات وتحقيقات أولية لمصادر قريبة من وكالة "رويترز" والتحقيقات التقنية، استغل القراصنة ثغرات أمنية ونقاط ضعف في برمجيات التحكم المركزية لأنظمة التبريد المصنعة من قبل شركة "Danfoss" (دانفوس) الدنماركية الشهيرة.
من جهتها، أصدرت شركة "Danfoss" بياناً رسمياً أكدت فيه علمها بالحوادث التي طالت عدداً محدوداً من أنظمة إدارة التبريد في فرنسا.
وأوضحت الشركة أن الأجهزة التي تعرضت للاختراق كانت تعمل بإصدارات قديمة من البرمجيات الثابتة (Firmware)، مشيرة إلى أنها كانت قد وجهت تحذيرات مسبقة ونصحت عملائها مراراً بضرورة تحديث الأنظمة الرقمية أو ترقية المعدات القديمة لتفادي الاختراقات.
ويشير خبراء أمن المعلومات إلى أن الأنظمة الصناعية وأنظمة التحكم الآلي (OT) في المتاجر الكبرى ترتبط بشبكات الإنترنت الرقمية لتسهيل المتابعة والصيانة عن بُعد، إلا أن التقاعس عن التحديث الدوري يترك "باباً خلفياً" خطيراً يسهل استغلاله من قبل مجموعات القرصنة المحترفة.
امتداد محتمل وعلامات استفهام في هولندا
وفي سياق متصل، أعلنت شركة التجزئة الهولندية العملاقة "Ahold Delhaize" -المالكة لأكبر سلسلة متاجر سوبر ماركت في هولندا "Albert Heijn"- عن تعرضها لحادث أمني سيبراني اضطرها لإخطار عملائها عبر تطبيق الهاتف المحمول بتعطيل مؤقت لخدمات توصيل البقالة ومواقعها الإلكترونية، بينما استمرت المتاجر الفعلية في العمل بصورة طبيعية.
وعلى الرغم من التزامن الزمني للحادثين، إلا أن الجهات المعنية لم تؤكد رسمياً حتى الآن وجود صلة مباشرة بين الهجوم التخريبي الذي ضرب ثلاجات فرنسا وبين الحادث التقني الذي ضرب مجموعة "Ahold Delhaize" في بنلوكس.
يُذكر أن هذا الهجوم يضع قطاع التجزئة الأوروبي أمام اختبار قاس لإعادة هندسة أمن شبكاته الرقمية، وسط مخاوف متزايدة من تحول قطاع الأغذية وسلاسل الإمداد الحيوية إلى هدف مفضل للهجمات التخريبية العابرة للحدود.
#نقاش_دوت_نت
موضوعات ذات صلة
التعليقات
أضف تعليقك